Bekerült a Deloitte Fast 500 klubba a Vectra Networks
Deloitte Fast 500 – Vectra Networks
Az előkelő 116. helyet szerezte meg a Vectra Networks a Deloitte Fast 500 rangsorában, amely Észak-Amerika leggyorsabban fejlődő technológiai, média, telekommunikációs, élettudományi és energiatechnológiai vállalatait rangsorolja. A Vectra Networks 1099 százalékos bevétel növekedést ért el a 2014 és 2017 közötti időszakban.
„Megtiszteltetés számunkra, hogy elismertek bennünket a Deloitte Fast 500 listáján. Ez megerősíti azt, hogy ügyfeleink elfogadják a mesterséges intelligenciát, hogy így automatizálják a kibertámadások valós idejű elhárítását.” – nyilatkozta Howie Shohet, a Vectra pénzügyi igazgatója.
Ügyfeleink ingyenesen vehetik igénybe az első hónapban a Grey Wizard DDoS védelmi és WAF szolgáltatást saját honlapjuk védelmére. Ön élt már a lehetőséggel?
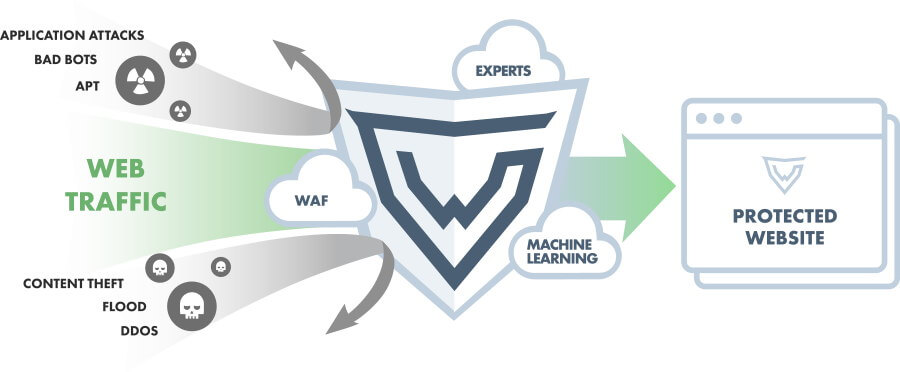
A Grey Wizard weboldalak, webshopok és API-k védelmét biztosító, non-stop felügyelt szolgáltatás, ami megóvja internetes jelenlétét a DDoS túlterheléses támadásoktól és adatlopásoktól. A mesterséges intelligencián alapuló web application firewall (WAF) és a kizárólag Európai Unión belül lévő adatközpontok teszik ideális európai webbiztonsági megoldássá.
Fontos honlap vagy webshop?
Mivel a weboldalak kívül esnek a legtöbb központosított IT biztonsági megoldás védelmén, így például az Office 365 védelmén, ezért könnyű célpontok túlterheléses (DDoS) támadásokhoz és adatlopásokhoz. A Grey Wizard egy elérhető árú, azonnal bekapcsolható, felhő-alapú DDoS védelem és web tűzfal (WAF), ami minden támadástól megóvja legfontosabb honlapjait.
Többszintű DDoS (túlterhelés elleni) védelem
A túlterheléses DDoS támadások napokra lelőhetik a honlapját, így teljesen elérhetetlenné válik a vásárlók és látogatók elől. A Grey Wizard minden típusú és szintű DDoS támadás ellen védelmet nyújt, gyorsítja és biztosítja a weboldala állandó elérhetőségét.
Web Application Firewall a betörések ellen
A fejlett, mesterséges intelligencia alapú WAF megvédi a weboldalt az ismert és ismeretlen támadásoktól. A Grey Wizard távol tartja a hekkereket a fontos tranzakciós, vásárlási és személyes adatoktól, amelyek már a GDPR alá is tartoznak.
Non-stop, 24×7 felügyelt szolgáltatás
A Grey Wizard egy nagy teljesítményű, globális Content Distribution Network (CDN) 100%-os elérhetőségi garanciával és non-stop felügyelettel. Az átlagos válaszidő technikai kérdésekre mindössze 6 perc.
Mindössze 5 perc alatt bekapcsolható
Próbálja ki a Grey Wizard védelmét, aktiválja pár perc alatt és élvezze a CDN nyújtotta villámgyorsan betöltődő, biztonságos weboldalt.
Csak adja meg a megvédendő website nevét és mi az első hónapot ingyenesen biztosítjuk!
Az
Antók Mérnöki Iroda Kft. 2019. év elején új, hiánypótló
könyvvel jelentkezik:
dr.
Kovács Oszkár:
LÉTESÍTMÉNYI
INFORMATIKAI HÁLÓZATOK
A
téma indoklása
SZÉLESSÁVÚ
POLITIKA AZ EURÓPAI UNIÓBAN
Az Európai Unió EU 2020 stratégiája Európa általános gazdaságiés kulturális versenyképességének feltételeit határozza meg. Ezen belül kiemelt jelentőségű a szélessávú elektronikuskommunikációs infrastruktúra kiépítése, elérhetővé tétele. Az EU Bizottság részére 2008-ban és 2011-ben készítetttanulmányok (1) (2) elemzik a szélessávú infokommunikációsinfrastruktúra kiépülésének technikai feltételeit. A szakpolitikai és technikai feltételeket négy pillér körécsoportosították:
Hozzáférés az infrastruktúrához
Közműépítés összehangolása
Engedélyezés egyszerűsítése
Épületen belüli infrastruktúra
A
szélessávú infrastruktúra elérésének pillérei
A
négy pillér közül az első három területtel a szakpolitika
intenzíven foglalkozik, ugyanakkor nem kap elég hangsúlyt a
negyedik (épületen belüli infrastruktúra) pillér, amely a
többivel egyenértékű, azonos jelentőségű, ugyanis a szélessávú
szolgáltatás elérésében résztvevő használói csatlakozás
teljesítőképessége az infrastruktúra teljesítőképességét,
és ezáltal a szolgáltatás minőségét a lánc többi elemével
azonos módon határozza meg.
A
2014/61/EU irányelv (3) 8. cikk az épületen belüli fizikai
infrastruktúrára vonatkozóan külön tagállami kötelezettségeket
fogalmaz meg. Eszerint:
…
a
végfelhasználói helyen található minden olyan új építésű
épületet – ideértve azok közös tulajdonban lévő elemeit is
–, amelyre vonatkozóan 2016. december 31. után építési
engedély iránti kérelmet nyújtottak be, nagy sebességű
technológia fogadására kész, épületen belüli fizikai
infrastruktúrával kelljen ellátni, egészen a hálózati
végpontokig. Ugyanez a kötelezettség érvényes azon épületek
jelentős felújítási munkái esetében, amelyekre 2016. december
31. után építési engedély iránti kérelmet nyújtottak be.
Ugyanezen
irányelv 9. cikke szerint az épületeket úgy kell kialakítani,
hogy az adott helyen szélessávú szolgáltatásokat nyújtó
szolgáltatók mindegyike számára biztosítható legyen az épületen
belüli szélessávú fizikai infrastruktúra, tehát adott
létesítmény infokommunikációs ellátásánál a több
szolgáltatós (verseny) feltételeket biztosítani kell.
A Szerver Webáruház csak eredeti HP (Hewlett Packard Enterprise), IBM (Lenovo), és más szerver, tároló és hálózati eszközöket kínál Magyarországi szervizgaranciával.
Elsősorban Magyarországi háttérrel-, megfizethető árakkal-, gyorsan és gazdaságosan szeretnénk a hazai beszerzéseket-, bővítéseket és pótlásokat egyszerűbbé és rugalmasabbá tenni.
Raktárról elérhető friss szerver alkatrész lista
Amennyiben a termék időközben kifogy, vagy nem áll rendelkezésre a kívánt darabszámban úgy külső raktárból tudjuk szállítani 3-5 munkanapos átlagos határidővel.
Az ajánlatkérés– vagy rendelés visszaigazolásában minden esetben pontosan megadjuk a ténylegesen elérhető darabszámot, és készleten nem elérhető darabszám beérkezési idejét.
Cikkszám
Megnevezés
44X1920
Brocade 20-port 8Gb SAN Switch Module for IBM BladeCenter 14/6 port
JG223A
HP 3100-24 v2 SI Switch
JE063A
HP E4500-48G-PoE Switch
JE096A
HP E5500-24G-SPF Switch
2076-3542
IBM 1.2TB 10k RPM 2,5″ SAS HDD f/ Storwize V7000
81Y9872
IBM 1TB 7,200 rpm 6Gb SAS NL 2.5″ HDD
2076-3302
IBM 2TB 7.2k RPM 3,5″ NL SAS HDD f/ Storwize V7000 LFF
42D0410
IBM 300GB 15K RPM 4Gb FC HDD
2076-3504
IBM 300GB 2.5 Inch Flash Drive f/ V7000
2076-3514
IBM 400GB 2.5 Inch Flash Drive f/ V7000
2076-3204
IBM 450GB 10k RPM 2,5″ SAS HDD f/ Storwize V7000
2076-3546
IBM 600GB 10k RPM 2,5″ SAS HDD f/ Storwize V7000
00W1459
IBM 8Gb FC 4 Port Daughter Card R2 with two 8Gb FC SW SFP R2 Transceivers
2076-3549
IBM 900GB 10k RPM 2,5″ SAS HDD f/ Storwize V7000
41Y0679
IBM Battery Backup Unit for DS4700 Controller
9306-RTP
IBM DPI UNIVERSAL RACK PDU
69Y0245
IBM Environ Svcs Module (ESM)
1814-92H
IBM EXP395 Express Expansion Unit
69Y1930
IBM Flex System FC3171 8Gb SAN Switch 6/14 port
9307-4RX
IBM S2 42U Standard Rack Cabinet
1746-A4E
IBM System Storage EXP3524 (Expansion unit, single ESM)
Örömmel tudatjuk, hogy az Antók Mérnöki Iroda az idei évben is kiállítóként is részt vesz a HTE Infokom 2018 – 21. Infokommunikációs Hálózatok és Alkalmazások Konferencia és Kiállításon.
A rendezvény helyszíne a Hunguest Hotel Bál Resort 8220 Balatonalmádi, Bajcsy-Zsilinszky u. 14. Telefon: +36 88 620 620
A szálloda Internet hálózata jelszó használata nélkül elérhető a konferencia termekben, a kiállítás területén és azok környékén.
Az Európai Kiberbiztonsági Hónap jegyében a NetAcademia Tudástára egy sereg biztonságtudatossági videóval bővül. Lássuk, mi került ki az első hullámban e témában. Mindez a Tudástárban, a lista tetején.
Sokan meglepődnének, ha összegyűjtenénk, hány helyre jeletnkeznek be Facebook loginnal (vagy Google-lal) a weben. Ez a login sokaknak az életük kulcsa. Nem lenne baj, ha nem kerülne illetéktelen kezekbe. A kétfaktoros azonosítás nem engedi, hogy idegen gépről/telefonról a tulaj tudta nélkül bárki bejelentkezzen, még akkor sem, ha esetleg tudja a jelszavunkat!
2. A kollégák idétlen trükkjeinek megakadályozása egy egyszerű billentyűkombinációval
Sok cégnél alapszabály, hogy ha egy kolléga bejelentkezve felejti a számítógépét, és elmegy a mosdóba, a kollégák jogosultak az illető nevében maximum 1000 Ft / fő értékben csínytevést végezni, mondjuk meghívni a teljes emeletet kávéra/sütire. Mi most bemutatunk egy nulla forintos, de annál kellemetlenebb csínytevést, megtörtént eset alapján.
A pendirve az a tárgy, amit okos ember nem vásárol, hanem talál. Na de ha mi találunk, akkor azt más elhagyta. Elhagyás előtt érdemes lehet annak tartalmát jelszóval védeni. Elhagyás után is érdemes lenne rátenni a jelszót, de akkor már nehezebb
4. Megmutatjuk, miért (szinte) mindegy a cookie-k (süti) törlése. Mi az a böngészőujjlenyomat?
Az egész világ a sütiktől szenved. Jogilag kötelező azt a marhaságot feliratot kitenni, hogy az oldal sütiket használ. Merthogy a sütikkel egyértelműen be lehet azonosítani a böngészőt, sőt, a személyt. Miért, talán sütik nélkül nem? De. Ismerkedjünk meg a böngészőujjlenyomat fogalmával (és írjunk alá petíciót az értelmetlen, de legalább idegesítő kukis figyelmeztetés eltörléséért).
Mindez a NetAcademia Tudástárban, a lista tetején. Elveszett a meghívókód? Íme egy friss: slusszkulcs
Az idén is megrendezésre kerül a Nemzeti Kiberverseny.
A szervezőstáb célja, hogy a megszerzett szakmai ismereteit felhasználva nyisson az olyan fiatalabb korosztály felé is akik ismerik a kiberbiztonság világát.
Jó problémamegoldók, nem riadnak vissza a kihívásoktól még akkor sem, ha a döntésük meghozatalában minden másodperc számít.
Már csak egy nap van hátra a jelentkezési határidő végéig, ahová 4 fős csapatok jelentkezését várják.
Amennyiben felkeltette érdeklődését a verseny, vagy ismer valakit akinek ajánlani tudná, az alábbi felhívásban további részleteket talál.
FELHÍVÁS – NEMZETI KIBERVERSENY 2018
2018. október 5-iglehet jelentkezni 4 fős hallgatói csapatoknak az újragondolt Nemzeti Kiberversenyre, ahol egy szimuláció keretében egysúlyos kiberbiztonsági válsághelyzetet kell megoldaniuk.
A 2018-as versenyre –a szintén felsőfokú tanulmányokat folytató 4fős, függetlenszervezőgárda –olyan komplex forgatókönyvet dolgozott ki, amelyben a kiberbiztonság technikai oldalával foglalkozó fiatalok épp úgy megtalálják a kihívást, mint a kiberbiztonság gazdasági, jogi, nemzetközivagy éppen humán dimenziója iránt érdeklődő hallgatók. A szimuláció során acsapatok egy gyors-reagálású szakértői csoport szerepébe lépnek, aminek keretében megoldást kell találniuk az érintett szektorok közötti együttműködésre, az incidens nemzetközi eszkalációjának elkerülésére, a média kezelésére és a pánik hangulat megelőzésére, valamint törvényszéki, illetve nyomozati tevékenységet is folytatniuk kell a bizonyítékok és az elkövetők megtalálása érdekében.
A verseny alapja egy úgynevett Table Top Exercise (TTX), ahol elsőként az online fordulóban a forgatókönyvből kinyert információk nyomán a versenyzőknek meg kell állapítaniuk, hogy milyen incidenssel állnak szemben és megoldási javaslatokat, eljárásokat kell kidolgozniuk. A legjobb csapatok ezt követően újabb információkat kapnak arról, hogy a kialakult helyzetben milyen változások történtek. Ezeket az információkat, illetve a kidolgozott javaslatokat 2018. november 6-án már egy élő prezentációban kell a csapatoknak előadni a –szimuláció keretében –döntéshozókat megformáló, hazai szakemberekből felkért zsűri számára.
Tekintettel arra, hogy a kibertérből érkező kihívásokra való felkészülés, illetve az incidensek kezelése a való életben is szakterületeken átívelő, átfogó megközelítést igényel, a szervezők arra biztatják a jelentkezőket, hogy akár egy vagy több egyetemen különböző szakokon tanuló hallgatókból állítsák össze a csapatokat. Ezáltal szélesebb tudásbázissal rendelkezhetnek a feladatok megoldásához, illetve a felkészülés során tapasztalatot szerezhetnek a különböző szakterületekkel való együttműködésben. Minden csapat felkészülését egy fő mentor segítheti, akit érdemes a kiberbiztonság területén jártas, rutinnal rendelkező szakemberek közül kiválasztani.
A szervezők célja kettős. A rendezvény keretein belül egyfelől szeretnének a jövő kiberbiztonsági munkavállalói számára lehetőséget biztosítani, hogy megmutassák képességeiket és a legjobbak nemzetközi szinten is kipróbálhassák magukat. Másfelől a jövő kiberbiztonsági munkaadóit is érdekeltté kívánják tenni a versenyen való részvételben, akár támogatás révén, akár vállalati csapat kiállításával és mentor biztosításával annak érdekében, hogy a kiberbiztonsági szakembernek készülő, legtehetségesebb fiatalokkal már a tanulmányaik alatt kapcsolatba kerülhessenek.
Az Antók Mérnöki Iroda Kft. több kritikus infrastruktúra elem hosszú távú életben tartásáról is gondoskodik, így folyamatosan biztosítani tudjuk többek között a szerver infrastruktúra elemeinek pótálását, bővítését.
Több Magyarországon is széles körben alkalmazott szerverhez készletről tudunk komponenseket, vagy egyedi igényeket akár aznapra kiszállítani.
Szükség esetén a valós célnak ténylegesen megfelelő szolgáltatást, bérleti konstrukciót, rendelkezésre állást is kínálunk.
Az ESG Labs elemzői tesztelték a Vectra Cognito AI platformot, ahol a Vectra Networks megoldás nagyszerűen szerepelt.
„A Cognito automatikusan, valós időben elemzi, rangsorolja, összeveti egymással és priorizálja a vállalaton belüli aktív fenyegetéseket, így jelentősen csökkenti a biztonsági elemzők túlterhelését.” – írta Tony Palmer, az ESG vezető IT validációs elemzője.
„Ez lehetővé teszi a biztonsági csapatok számára, hogy a legkritikusabb fenyegetésekre összpontosítsanak anélkül, hogy elárasztanák őket az alacsony kockázatú eseményekre vonatkozó állandó riasztások.”
Töltse le a teljes ESG Labs jelentést, amiből megtudhatja, hogyan használja a Cognito a felügyelt és felügyelet nélküli gépi tanulási algoritmusokat és adattudományos technikákat.